Mots de passe professionnels : pourquoi « 123456 » reste le problème n° 1
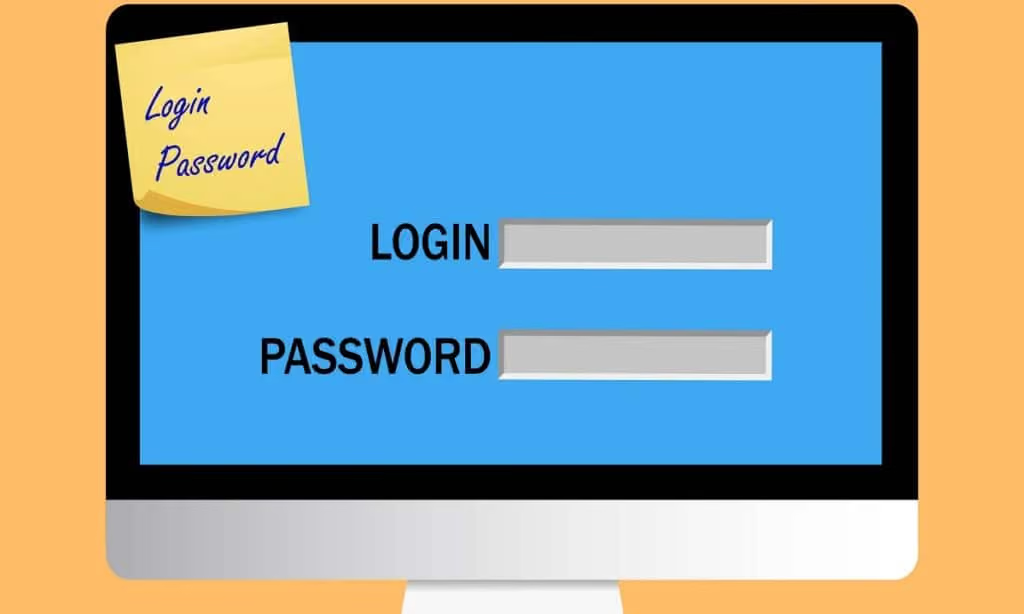
En 2026, malgré l’évolution des technologies et l’augmentation des investissements en cybersécurité, les mots de passe faibles restent l’une des principales causes de cyberattaques dans les PME. « 123456 », « password », le nom de l’entreprise ou de l’animal de compagnie continuent d’être utilisés chaque jour dans un contexte professionnel, exposant des données sensibles, des clients et des systèmes entiers de l’entreprise à des risques considérables.
Beaucoup d’entrepreneurs pensent que les cyberattaques ne touchent que les grandes entreprises ou les multinationales. En réalité, les PME sont souvent la cible privilégiée, car elles disposent de moins de défenses et d’une culture de la sécurité moins structurée. Et c’est presque toujours un mot de passe mal géré qui constitue le point d’entrée.
Pourquoi les mots de passe restent un problème aussi répandu
Le problème est technique, mais surtout organisationnel et culturel. Dans les PME, il est courant de trouver :
- des mots de passe partagés entre plusieurs collaborateurs
- des identifiants jamais changés depuis des années
- des fichiers Excel ou des post-it avec des mots de passe notés
- des accès encore actifs pour d’anciens collaborateurs
À cela s’ajoute la tendance à réutiliser le même mot de passe sur plusieurs services : e-mail, CRM, cloud, e-commerce, comptabilité. Une seule violation suffit donc à compromettre l’ensemble de l’écosystème numérique de l’entreprise.
Beaucoup d’entrepreneurs pensent que les cyberattaques ne touchent que les grandes entreprises ou les multinationales. En réalité, les PME sont souvent la cible privilégiée, car elles disposent de moins de défenses et d’une culture de la sécurité moins structurée. Et c’est presque toujours un mot de passe mal géré qui constitue le point d’entrée.
Erreurs les plus courantes dans la gestion des mots de passe en PME
Les erreurs que nous constatons le plus souvent sont les suivantes :
Mots de passe simples ou prévisibles
Les mots de passe courts, sans caractères spéciaux ou basés sur des informations personnelles, sont faciles à deviner ou à pirater par des attaques automatisées.
Réutilisation des mêmes identifiants
Utiliser le même mot de passe pour plusieurs services multiplie le risque : si un service est compromis, tous les autres deviennent vulnérables.
Partage non contrôlé
Partager un mot de passe par e-mail, WhatsApp ou verbalement supprime toute traçabilité et tout contrôle des accès.
Absence de révocation des accès
Les collaborateurs qui changent de rôle ou quittent l’entreprise conservent souvent des accès actifs, créant des failles de sécurité importantes.
Gestionnaire de mots de passe : la base de la sécurité moderne
Aujourd’hui, un gestionnaire de mots de passe d’entreprise est utile à n’importe quelle société. Il permet de :
- générer des mots de passe longs, complexes et uniques
- enregistrer les identifiants de manière chiffrée
- partager des accès de façon sûre et révocable
- éviter que les collaborateurs doivent « tout retenir »
D’un point de vue pratique, les gestionnaires de mots de passe renforcent la sécurité et simplifient le travail, en réduisant les demandes de support informatique et les erreurs humaines.
Pour les PME suisses, ils représentent aussi une étape concrète vers la conformité à la nLPD et au RGPD, qui exigent des mesures techniques adaptées pour protéger les données personnelles.
MFA : le second facteur qui bloque l’accès volé
Même le mot de passe le plus fort ne suffit plus, seul. C’est pourquoi l’authentification à plusieurs facteurs (MFA) est devenue un standard de sécurité.
L’MFA ajoute un second niveau de vérification, par exemple :
- un code temporaire sur une application
- un SMS (moins sûr, mais mieux que rien)
- une clé de sécurité physique
- la biométrie
Cela signifie que même si un mot de passe est volé, l’attaquant ne peut pas accéder au système sans le second facteur. Les statistiques montrent que la MFA peut bloquer plus de 90 % des attaques basées sur des identifiants compromis.
Mots de passe et obligations légales en Suisse
La loi fédérale sur la protection des données (nLPD) et le RGPD n’imposent pas d’outils spécifiques, mais exigent que les entreprises adoptent des mesures de sécurité adaptées au risque.
En cas de violation, des mots de passe faibles ou des pratiques peu sûres peuvent être considérés comme une négligence, avec des conséquences qui incluent :
- des sanctions administratives
- une obligation de notification
- des dommages à la réputation
- une perte de confiance des clients
Investir dans une bonne gestion des mots de passe coûte bien moins cher que de subir une violation.
Le rôle d’easy4you dans la sécurité des accès
easy4you accompagne les PME suisses dans la définition et la mise en œuvre d’une stratégie complète de gestion des mots de passe, qui comprend :
- l’analyse de la situation actuelle
- le choix des outils les plus adaptés
- la configuration des gestionnaires de mots de passe et de la MFA
- la définition de règles d’entreprise claires
- la formation pratique des collaborateurs
La sécurité, c’est de la technologie, mais aussi de l’organisation, de la sensibilisation et de la continuité.
Conclusion
Les mots de passe professionnels restent l’un des points les plus faibles de la sécurité informatique, mais aussi l’un des plus faciles à améliorer. Abandonner « 123456 », adopter un gestionnaire de mots de passe et la MFA permet de réduire nettement les risques sans compliquer le travail quotidien.
Vous voulez savoir si la gestion des mots de passe dans votre PME est vraiment sûre ou s’il reste des points critiques ? Contactez easy4you pour une consultation gratuite et sécurisez l’accès aux données de votre entreprise.