DPO externe et conseil nLPD
La révision totale de la loi fédérale sur la protection des données (nLPD) est en vigueur depuis le 1er septembre 2023. Pour beaucoup d'entreprises, elle a signifié de nouvelles obligations à mettre en pratique ; pour celles qui traitent des données de clients dans l'Union européenne, le RGPD s'ajoute au texte suisse.
Depuis Lugano, nous travaillons pour des entreprises au Tessin et dans le reste de la Suisse comme DPO externe, ou aux côtés du responsable que vous avez déjà nommé.
Ce que nous prenons en charge
DPO externe
Nous assumons le rôle ou épaulons la personne interne, et servons de point de contact avec les autorités.
Vérification de conformité
Nous regardons comment vous traitez les données aujourd'hui, où sont les lacunes et ce qu'il faut régler en premier.
Registre des activités de traitement
Nous le construisons et le tenons à jour.
Analyses d'impact
Nous les préparons pour les traitements qui l'exigent.
Formation
Des demi-journées avec ceux qui, dans l'entreprise, traitent des données tous les jours.
Demandes des personnes concernées
Des clients ou des collaborateurs qui demandent quelles données vous avez sur eux : la réponse doit être donnée dans les 30 jours, et nous la préparons.
Contrats avec les sous-traitants
Ceux qui traitent des données pour votre compte, du logiciel de gestion à la newsletter, doivent avoir un accord écrit : nous les vérifions et les complétons.
Violations
Nous vous assistons dans la réaction et dans l'annonce au PFPDT et aux personnes concernées.
La confidentialité du site et des outils
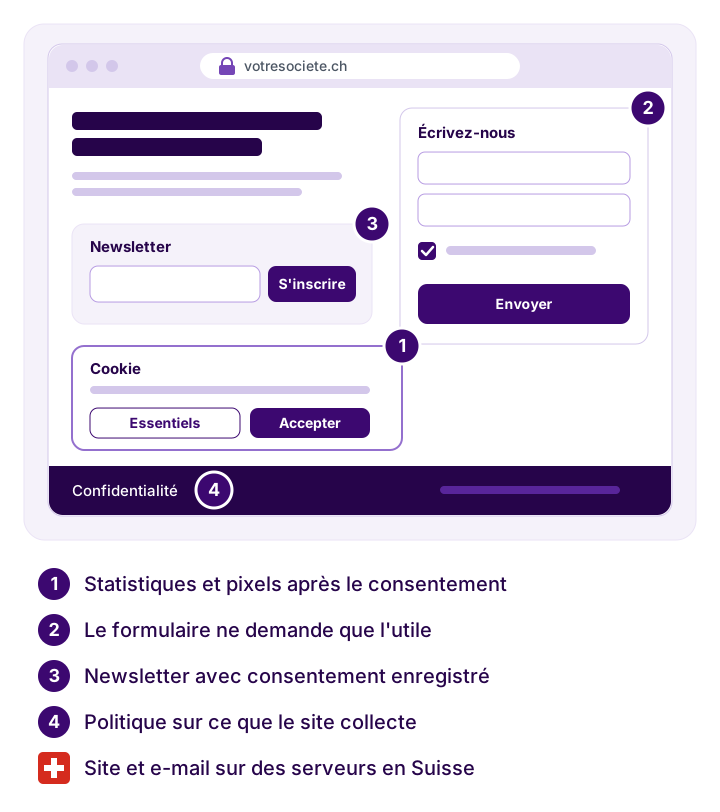
Une grande partie des données d'une entreprise passe aujourd'hui par le numérique : le formulaire de contact, la newsletter, Google Analytics, les campagnes, les logiciels dans le cloud. Comme nous faisons aussi des sites, de l'hébergement et du marketing, nous réglons la protection des données là aussi où elles passent :
Politique de confidentialité
Rédigée à partir de ce que le site collecte réellement.
Bandeau cookies
Statistiques et pixels publicitaires qui ne démarrent qu'après le consentement.
Formulaires et newsletter
Seulement les données nécessaires, avec le consentement enregistré.
Où sont les données
Hébergement et messagerie en Suisse, et un contrôle des services qui les envoient à l'étranger.
Intelligence artificielle
Nous préparons un guide sur l'usage de ChatGPT et des autres outils d'IA en entreprise, et sur ce qu'il ne faut pas y coller : données de clients, contrats, informations confidentielles.
Pour les sites que nous réalisons, ce travail commence dès le projet : voir création de sites web et hébergement et support informatique.
Ce qu'exige la nLPD
Depuis la révision entrée en vigueur le 1er septembre 2023, les entreprises doivent, selon les cas :
- informer les personnes lorsqu'elles collectent leurs données, par exemple avec la politique de confidentialité du site
- tenir un registre des activités de traitement, dont sont dispensées les entreprises de moins de 250 collaborateurs dont les traitements présentent un faible risque
- effectuer une analyse d'impact pour les traitements à risque élevé
- annoncer au PFPDT les violations de la sécurité des données qui entraînent un risque élevé
- traiter les données uniquement à des fins licites, reconnaissables et proportionnées
Les violations intentionnelles les plus graves sont punies d'une amende pouvant atteindre 250 000 francs, à la charge de la personne responsable.
Notre méthode
État des lieux
Quelles données vous traitez, où elles se trouvent et qui y accède.
Plan de mise en conformité
Tâches, priorités et rôles, par ordre d'urgence.
Mise en pratique
Documents, registre et procédures, rédigés et adoptés.
Dans la durée
Évolutions réglementaires, formation et assistance quand il le faut.
Pour qui
Pour les entreprises qui traitent des données de clients, de patients ou de collaborateurs et n'ont personne en interne pour suivre le sujet.
- entreprises qui traitent des données sensibles
- celles qui vendent ou communiquent aussi vers l'Union européenne et relèvent du RGPD
- celles qui ont nommé un responsable interne et veulent l'épauler avec des compétences externes
- celles qui ont un site avec formulaire de contact, newsletter ou statistiques et n'ont jamais vérifié leur politique de confidentialité
Coûts
Le rôle de DPO externe s'exerce avec un forfait continu. La vérification de conformité et les analyses d'impact font l'objet d'un devis par intervention, et beaucoup d'entreprises commencent par là.
Questions fréquentes
Pouvez-vous assumer le rôle de DPO externe ?
Oui, ou nous pouvons soutenir un responsable déjà nommé dans l'entreprise.
Le service couvre-t-il à la fois le RGPD et la nLPD ?
Oui, nous travaillons sur les deux : la loi suisse et, là où il s'applique, le règlement européen.
Nommer un DPO est-il obligatoire ?
Pas pour toutes les entreprises. En Suisse, la désignation d'un conseiller à la protection des données est facultative pour les privés, tandis que le RGPD l'impose dans certains cas. Elle reste recommandée à ceux qui traitent des données sensibles ou à grande échelle.
Proposez-vous aussi des interventions ponctuelles ?
Oui. On peut faire seulement la vérification de conformité, ou continuer avec un soutien dans la durée.
Mon site est-il conforme à la nLPD ?
On le sait en regardant ce qu'il collecte : formulaires, cookies, statistiques, pixels publicitaires, newsletter. Nous comparons la politique de confidentialité et le bandeau cookies avec ce que fait le site, et si besoin nous les corrigeons.
Que se passe-t-il en cas de violation de données ?
Nous vous aidons à évaluer ce qui s'est passé, à l'annoncer au PFPDT quand c'est nécessaire et à informer les personnes concernées.
Sur le blog
Comment nous travaillons sur ces sujets, expliqué en détail.
Cybersécurité pour les PME : protéger les données de l’entreprise en 2026
La cybersécurité est désormais une priorité pour toutes les PME suisses. En 2026, les menaces informatiques augmentent et la nouvelle nLPD, avec le RGPD, impose des règles strictes en matière de protection des données. Pour protéger l’entreprise, un antivirus ne suffit pas : il faut des sauvegardes sûres, une bonne gestion des mots de passe, la formation du personnel et une surveillance constante.
Lire l'article · 3 minProtection des données en Suisse : ce que les entreprises doivent faire pour être conformes à la nLPD
La nouvelle Loi fédérale sur la protection des données (nLPD) est en vigueur depuis le 1er septembre 2023, et en 2025-26 les contrôles des autorités se resserrent. Documenter les traitements, obtenir des consentements clairs, notifier les violations et concevoir des systèmes sûrs sont des étapes essentielles.
Lire l'article · 3 minProtection des données en Suisse : guide pratique de la nLPD
Enjeux et opportunités pour les entreprises et les professionnels, dans une fiche riche en réflexions.
Lire l'article · 3 minSauvegarde et plan de reprise après sinistre pour PME suisses : comment protéger les données de l'entreprise
La sauvegarde et le plan de reprise après sinistre sont essentiels pour les PME suisses qui veulent protéger leurs données et garantir la continuité de leur activité. Incidents, erreurs humaines et cyberattaques peuvent bloquer l'activité en l'absence de systèmes adéquats. En Suisse, la nLPD impose des mesures concrètes pour la sécurité des données.
Lire l'article · 3 min
Combien coûte le DPO externe
Le rôle de responsable de la protection des données assumé de l'extérieur, avec un forfait mensuel fixe.
DPO externe
forfait fixe
CHF 400/mois
Un référent stable pour les registres des traitements, les demandes des personnes concernées et les relations avec l'autorité.
Le forfait du DPO externe est celui-ci et ne varie pas selon le travail du mois. Vérifications de conformité, analyses d'impact et interventions ponctuelles font l'objet d'un devis à part : demandez un devis personnalisé.
Demander un conseilSavez-vous si votre entreprise respecte la nLPD ?
Dites-nous quelles données vous traitez et où elles se trouvent : nous vous dirons ce qu'il faut régler en premier.