Firmenpasswörter: Warum «123456» immer noch Problem Nr. 1 ist
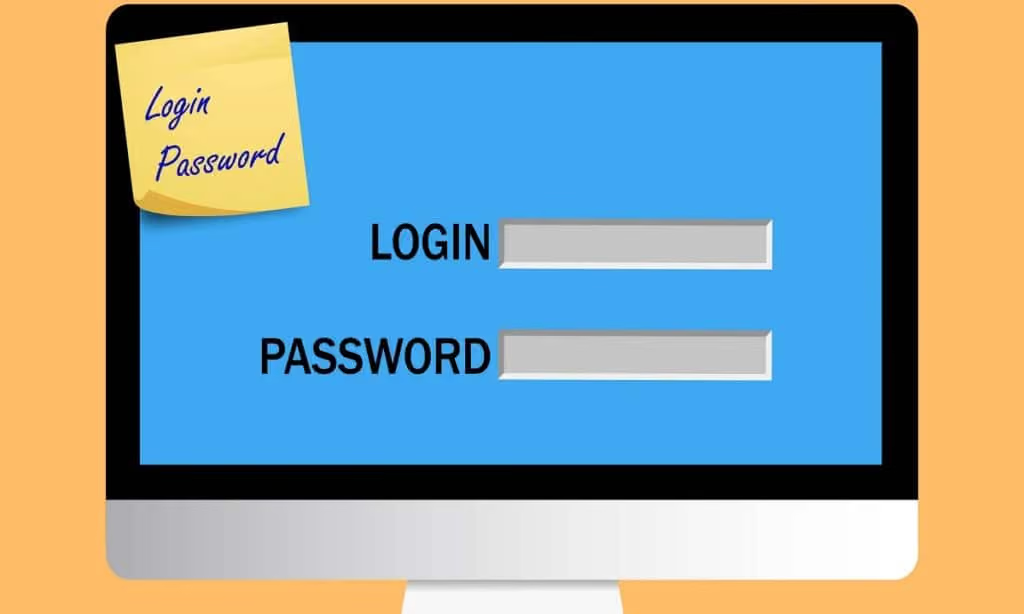
Im Jahr 2026 bleiben schwache Passwörter trotz fortschreitender Technologie und steigenden Investitionen in Cybersicherheit eine der Hauptursachen für Cyberangriffe bei KMU. «123456», «password», der Firmenname oder der Name des Haustiers werden täglich in beruflichen Zusammenhängen verwendet und setzen sensible Daten, Kunden und ganze Unternehmenssysteme erheblichen Risiken aus.
Viele Unternehmer denken, dass Cyberangriffe nur grosse Firmen oder Konzerne betreffen. In Wirklichkeit sind KMU oft das bevorzugte Ziel, weil sie über weniger Abwehrmassnahmen und eine weniger ausgeprägte Sicherheitskultur verfügen. Und fast immer ist ein schlecht verwaltetes Passwort der Einstiegspunkt.
Warum Passwörter immer noch ein so verbreitetes Problem sind
Das Problem ist technisch, aber vor allem organisatorisch und kulturell. In KMU findet man häufig:
- Passwörter, die unter mehreren Mitarbeitenden geteilt werden
- Zugangsdaten, die seit Jahren nie geändert wurden
- Excel-Tabellen oder Post-its mit aufgeschriebenen Passwörtern
- noch aktive Zugänge für ehemalige Mitarbeitende
Dazu kommt die Tendenz, dasselbe Passwort für mehrere Dienste zu verwenden: E-Mail, CRM, Cloud, Online-Shop, Buchhaltung. Es reicht also eine einzige Sicherheitslücke, um das gesamte digitale Ökosystem des Unternehmens zu gefährden.
Viele Unternehmer denken, dass Cyberangriffe nur grosse Firmen oder Konzerne betreffen. In Wirklichkeit sind KMU oft das bevorzugte Ziel, weil sie über weniger Abwehrmassnahmen und eine weniger ausgeprägte Sicherheitskultur verfügen. Und fast immer ist ein schlecht verwaltetes Passwort der Einstiegspunkt.
Häufigste Fehler bei der Passwortverwaltung in KMU
Die Fehler, die wir am häufigsten finden, sind diese:
Einfache oder vorhersehbare Passwörter
Kurze Passwörter ohne Sonderzeichen oder solche, die auf persönlichen Informationen basieren, sind leicht zu erraten oder durch automatisierte Angriffe zu knacken.
Wiederverwendung derselben Zugangsdaten
Dasselbe Passwort für mehrere Dienste zu verwenden, vervielfacht das Risiko: Wird ein Dienst kompromittiert, werden alle anderen verwundbar.
Unkontrollierte Weitergabe
Passwörter per E-Mail, WhatsApp oder mündlich weiterzugeben, beseitigt jede Nachvollziehbarkeit und Zugangskontrolle.
Fehlender Entzug von Zugängen
Mitarbeitende, die die Rolle wechseln oder das Unternehmen verlassen, behalten oft weiterhin aktive Zugänge, was bedeutende Sicherheitslücken schafft.
Passwort-Manager: die Grundlage moderner Sicherheit
Heute braucht jedes Unternehmen einen Passwort-Manager. Er ermöglicht es:
- lange, komplexe und einzigartige Passwörter zu generieren
- Zugangsdaten verschlüsselt zu speichern
- Zugänge sicher und widerrufbar zu teilen
- zu vermeiden, dass Mitarbeitende sich «alles merken» müssen
In der Praxis erhöhen Passwort-Manager die Sicherheit und vereinfachen die Arbeit, wodurch IT-Supportanfragen und menschliche Fehler reduziert werden.
Für Schweizer KMU stellen sie zudem einen konkreten Schritt in Richtung Konformität mit dem DSG und der DSGVO dar, die angemessene technische Massnahmen zum Schutz von Personendaten verlangen.
MFA: der zweite Faktor, der gestohlenen Zugriff blockiert
Selbst das stärkste Passwort reicht allein nicht mehr aus. Deshalb ist die MFA (Mehrfaktor-Authentifizierung) zu einem Sicherheitsstandard geworden.
Die MFA fügt eine zweite Verifizierungsebene hinzu, zum Beispiel:
- temporärer Code über eine App
- SMS (weniger sicher, aber besser als nichts)
- physischer Sicherheitsschlüssel
- Biometrie
Das bedeutet, dass ein Angreifer selbst bei einem gestohlenen Passwort ohne den zweiten Faktor keinen Zugriff erhält. Statistiken zeigen, dass MFA über 90 % der Angriffe mit kompromittierten Zugangsdaten blockieren kann.
Passwörter und gesetzliche Pflichten in der Schweiz
Das Bundesgesetz über den Datenschutz (DSG) und die DSGVO schreiben keine spezifischen Instrumente vor, verlangen aber, dass Unternehmen dem Risiko angemessene Sicherheitsmassnahmen ergreifen.
Im Falle einer Sicherheitsverletzung können schwache Passwörter oder unsichere Praktiken als Fahrlässigkeit gewertet werden, mit Konsequenzen wie:
- Verwaltungssanktionen
- Meldepflicht
- Reputationsschäden
- Verlust des Kundenvertrauens
In eine korrekte Passwortverwaltung zu investieren, kostet weit weniger, als eine Sicherheitsverletzung zu bewältigen.
Die Rolle von easy4you bei der Zugangssicherheit
easy4you unterstützt Schweizer KMU bei der Definition und Umsetzung einer vollständigen Strategie zur Passwortverwaltung, die Folgendes umfasst:
- Analyse der aktuellen Situation
- Auswahl der am besten geeigneten Tools
- Konfiguration von Passwort-Managern und MFA
- Festlegung klarer Unternehmensrichtlinien
- praktische Schulung der Mitarbeitenden
Sicherheit ist Technologie, aber auch Organisation, Bewusstsein und Kontinuität.
Fazit
Firmenpasswörter bleiben einer der schwächsten Punkte der IT-Sicherheit, aber auch einer der am einfachsten zu verbessernden. «123456» aufzugeben und auf Passwort-Manager und MFA zu setzen, bedeutet, die Risiken drastisch zu senken, ohne die tägliche Arbeit zu verkomplizieren.
Möchtest du wissen, ob die Passwortverwaltung in deinem KMU wirklich sicher ist oder ob es noch kritische Punkte gibt? Kontaktiere easy4you für eine kostenlose Beratung und sichere den Zugang zu deinen Unternehmensdaten.