DPO esterno e consulenza nLPD
La revisione totale della legge federale sulla protezione dei dati (nLPD) è in vigore dal 1° settembre 2023. Per molte aziende ha significato obblighi nuovi da mettere in pratica; per chi tratta dati di clienti nell'Unione europea, al testo svizzero si aggiunge il GDPR.
Da Lugano lavoriamo per aziende di tutto il Ticino come DPO esterno, oppure a fianco del responsabile che hai già nominato.
Cosa gestiamo
DPO esterno
Assumiamo il ruolo o affianchiamo quello interno, e facciamo da punto di contatto con le autorità.
Verifica di conformità
Guardiamo come tratti i dati oggi, dove sei scoperto e cosa va sistemato per primo.
Registro dei trattamenti
Lo costruiamo e lo teniamo aggiornato nel tempo.
Valutazioni d'impatto
Le prepariamo per i trattamenti che lo richiedono.
Formazione
Mezze giornate con chi in azienda tratta dati ogni giorno.
Richieste degli interessati
Clienti o dipendenti che chiedono quali dati hai su di loro: la risposta va data entro 30 giorni, e la prepariamo noi.
Contratti con i fornitori
Chi tratta dati per tuo conto, dal gestionale alla newsletter, deve avere un accordo scritto: li controlliamo e li completiamo.
Violazioni
Ti assistiamo nella risposta e nella notifica all'IFPDT e agli interessati.
La privacy del sito e degli strumenti
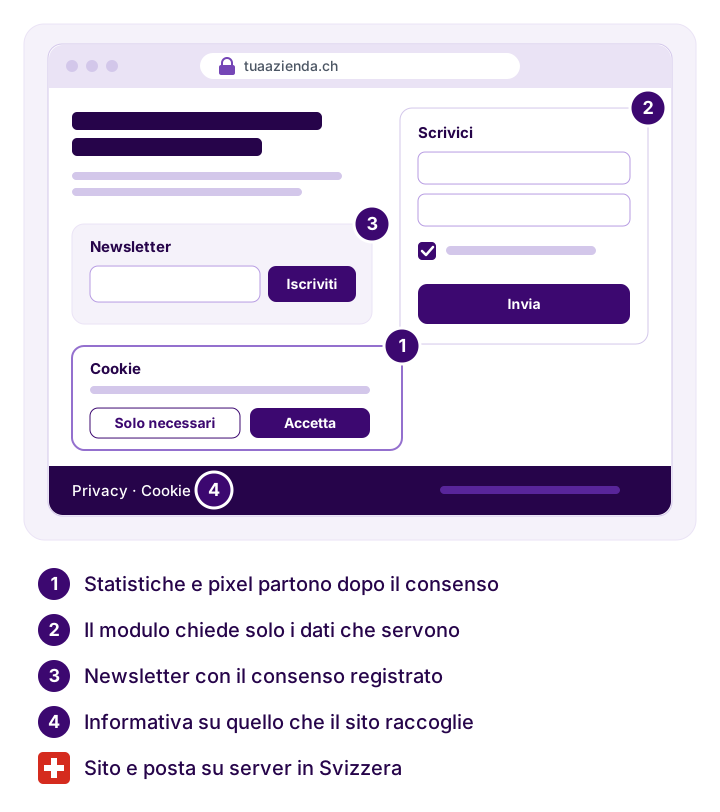
Gran parte dei dati di un'azienda passa oggi dal digitale: il modulo contatti, la newsletter, Google Analytics, le campagne, i programmi in cloud. Siccome facciamo anche siti, hosting e marketing, la privacy la sistemiamo anche nei punti in cui i dati passano:
Informativa sulla privacy
Scritta partendo da quello che il sito raccoglie.
Banner dei cookie
Statistiche e pixel pubblicitari che partono solo dopo il consenso.
Moduli e newsletter
Solo i dati che servono, con il consenso registrato.
Dove stanno i dati
Hosting e posta in Svizzera, e un controllo dei servizi che li portano all'estero.
Intelligenza artificiale
Stiamo preparando una guida su come usare ChatGPT e gli altri strumenti AI in azienda, e su cosa non incollarci: dati dei clienti, contratti, informazioni riservate.
Per i siti che realizziamo noi, questo lavoro parte già dal progetto: vedi creazione siti web e hosting e assistenza IT.
Cosa chiede la nLPD
Dalla revisione in vigore dal 1° settembre 2023 le aziende devono, secondo i casi:
- informare le persone quando raccolgono i loro dati, per esempio con l'informativa sul sito
- tenere un registro delle attività di trattamento, da cui sono esentate le aziende sotto i 250 collaboratori con trattamenti a basso rischio
- svolgere una valutazione d'impatto per i trattamenti a rischio elevato
- notificare all'IFPDT le violazioni della sicurezza dei dati che comportano un rischio elevato
- trattare i dati solo per scopi leciti, riconoscibili e proporzionati
Le violazioni intenzionali più gravi sono punite con una multa fino a 250'000 franchi, a carico della persona responsabile.
Come lavoriamo
Fotografia iniziale
Quali dati tratti, dove stanno e chi vi accede.
Piano di adeguamento
Attività, priorità e ruoli, in ordine di urgenza.
Messa in pratica
Documenti, registro e procedure, scritti e adottati.
Nel tempo
Aggiornamenti normativi, formazione e assistenza quando serve.
A chi serve
Alle aziende che trattano dati di clienti, pazienti o dipendenti e non hanno in casa chi segua la materia.
- aziende che trattano dati degni di particolare protezione
- chi vende o comunica anche verso l'Unione europea e ricade nel GDPR
- chi ha nominato un responsabile interno e vuole affiancarlo con competenze esterne
- chi ha un sito con modulo contatti, newsletter o statistiche e non ha mai controllato l'informativa
Costi
Il ruolo di DPO esterno si svolge con un canone continuativo. La verifica di conformità e le valutazioni d'impatto si preventivano a intervento, e molte aziende cominciano da lì.
Domande frequenti
Potete assumere il ruolo di DPO esterno?
Sì, oppure possiamo supportare un responsabile già nominato in azienda.
Il servizio copre sia il GDPR sia la nLPD?
Sì, lavoriamo su entrambi: la legge svizzera e, dove si applica, il regolamento europeo.
Nominare un DPO è obbligatorio?
Non per tutte le aziende. In Svizzera la nomina di un consulente per la protezione dei dati è facoltativa per i privati, mentre il GDPR la impone in alcuni casi. Resta consigliata a chi tratta dati sensibili o su larga scala.
Offrite anche interventi una tantum?
Sì. Si può fare solo la verifica di conformità, oppure proseguire con un supporto continuativo.
Il mio sito è in regola con la nLPD?
Lo si capisce guardando cosa raccoglie: moduli, cookie, statistiche, pixel pubblicitari, newsletter. Confrontiamo l'informativa e il banner dei cookie con quello che il sito fa, e se serve li sistemiamo noi.
Cosa succede in caso di violazione dei dati?
Ti aiutiamo a valutare l'accaduto, a notificarlo all'IFPDT quando serve e a informare le persone coinvolte.
Approfondimenti dal blog
Come lavoriamo su questi temi, spiegato per esteso.
Cybersicurezza per PMI: proteggere i dati aziendali nel 2026
La cybersecurity è ormai una priorità per tutte le PMI svizzere. Nel 2026 le minacce informatiche crescono e la nuova LPD, insieme al GDPR, impone regole severe sulla protezione dei dati. Per proteggere l’azienda l’antivirus non basta: servono backup sicuri, gestione delle password, formazione del personale e monitoraggio costante.
Leggi l'articolo · 3 minProtezione dei dati in Svizzera: cosa devono fare le aziende per essere conformi alla nLPD
La nuova Legge federale sulla protezione dei dati (nLPD) è in vigore dal 1° settembre 2023, e nel 2025-26 i controlli delle autorità si fanno più stretti. Documentare i trattamenti, ottenere consensi chiari, notificare violazioni e progettare sistemi sicuri sono passaggi fondamentali.
Leggi l'articolo · 3 minProtezione dei dati in Svizzera: guida pratica alla nLPD
Sfide e opportunità per le aziende e i professionisti in una scheda informativa ricca di riflessioni.
Leggi l'articolo · 3 minBackup e Disaster Recovery per PMI svizzere: come proteggere i dati aziendali
Backup e disaster recovery sono fondamentali per le PMI svizzere che vogliono proteggere i propri dati e garantire la continuità operativa. Incidenti, errori umani e attacchi informatici possono bloccare l’attività se non esistono sistemi adeguati. In Svizzera, la LPD impone misure concrete per la sicurezza dei dati.
Leggi l'articolo · 3 min
Quanto costa il DPO esterno
Il ruolo di responsabile della protezione dei dati assunto dall'esterno, con un canone mensile fisso.
DPO esterno
canone fisso
CHF 400/mese
Un referente stabile per registri dei trattamenti, richieste degli interessati e rapporti con l'autorità.
Il canone del DPO esterno è questo e non cambia con i mesi di lavoro. Verifiche di conformità, valutazioni d'impatto e interventi una tantum si preventivano a sé: richiedi un preventivo personalizzato.
Richiedi una consulenzaVuoi privacy e dpo senza pensieri?
Raccontaci cosa ti serve: valutiamo insieme come farlo e con quale formula.